
Эксперты в подборе IT-оборудования
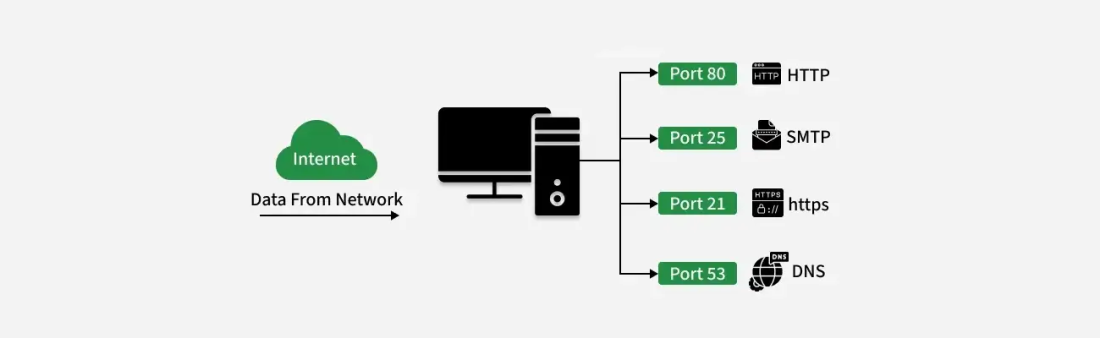
Порт - это числовой идентификатор (от 0 до 65535), по которому операционная система понимает, какому именно приложению отдать входящий пакет. IP-адрес доставляет трафик до машины, а порт - до конкретного процесса на ней. Без этой простой схемы веб-сервер, почтовый демон и база данных на одном хосте не смогли бы работать одновременно.
Веб-серверы. Классика: порт 80 (HTTP) и 443 (HTTPS). Если Вы видите сайт без явного указания порта в адресной строке - браузер подставляет один из них автоматически.
Они принимают и отправляют письма. К примеру, SMTP использует порт 25, в то время как IMAP обращается к портам 143 или 993 при использовании защищенного соединения.
Эти системы используют отдельные порты для обработки запросов. Для MySQL, например, характерен порт 3306.
FTP работает на порту 21 (управляющий канал) и 20 (данные). Порт 22 - это SSH, а не SFTP в чистом виде: SFTP - подсистема SSH, и именно поэтому он тоже использует 22-й порт. Сам же FTP без шифрования давно пора заменить на SFTP или SCP - передавать учётные данные открытым текстом в 2026-м несерьёзно.
URL (Универсальный локатор ресурсов) - это способ идентификации и доступа к ресурсам в интернете. Рассмотрим URL на примере http://www.example.com:8080/page.html:
Номер порта в URL указывает, на каком сетевом порте сервер ожидает соединения для данного протокола. Это важно, поскольку серверы могут обслуживать множество портов одновременно, каждый из которых может обслуживать разные протоколы или приложения.
В том же примере http://www.example.com:8080/page.html число после двоеточия - 8080 - и есть номер порта: именно по нему сервер понимает, какую службу активировать. Все 65 536 портов (от 0 до 65535) разделены на три диапазона:
Безопасность начинается с контроля портов: межсетевой экран (firewall) - iptables, nftables, firewalld - определяет, какой трафик пропускать, а какой нет. Для диагностики пригодятся ss (пришёл на смену устаревшему netstat), lsof -i и nmap для внешнего аудита - особенно если вы планируете подготовить серверную инфраструктуру к ИБ-аудиту. Золотое правило - держать открытыми только те порты, которые реально нужны сервисам.
Это не весь список (полный реестр ведёт IANA), а порты, которые чаще всего встречаются на практике. По номеру порта обычно сразу понятно, какая служба за ним стоит.
| Порт | Протокол / служба | Для чего |
|---|---|---|
| 20, 21 | FTP | передача файлов (21 - команды, 20 - данные); без шифрования |
| 22 | SSH / SFTP | защищённый удалённый доступ и передача файлов |
| 25 | SMTP | отправка почты между серверами |
| 53 | DNS | преобразование доменных имён в IP-адреса |
| 80 | HTTP | обычный (нешифрованный) веб-трафик |
| 110 / 143 | POP3 / IMAP | получение почты клиентом |
| 443 | HTTPS | защищённый веб-трафик (TLS) |
| 993 / 995 | IMAPS / POP3S | получение почты по шифрованному каналу |
| 3306 | MySQL / MariaDB | подключение к базе данных |
| 3389 | RDP | удалённый рабочий стол Windows |
| 8080 | HTTP (альтернативный) | веб-серверы, прокси и панели вместо 80-го |
Открытыми наружу стоит держать только нужные порты. Например, MySQL (3306) и RDP (3389) почти никогда не должны «смотреть» в интернет напрямую - их закрывают за VPN или firewall.
Сетевые порты сервера могут находиться в различных состояниях, в зависимости от конфигурации и текущих операций. Основные состояния порта:
Эти состояния важны для понимания: они влияют на то, как серверы взаимодействуют с внешним миром и какие меры безопасности нужно предпринять для защиты данных и ресурсов сервера.
Если обобщить: порт - это числовой тег на пакете, по которому ОС маршрутизирует трафик нужному процессу. HTTP - 80, HTTPS - 443, SSH - 22. Полный список «хорошо известных» портов ведёт IANA.
Грамотное управление портами - половина работы по защите сервера. На уровне железа серверное оборудование с выделенным IPMI/BMC позволяет настраивать сетевые интерфейсы и VLAN-ы ещё до загрузки ОС, а на уровне софта - firewall и SELinux/AppArmor контролируют, какие порты доступны извне.
Всего портов 65 536 - от 0 до 65535. Деление на диапазоны (известные, зарегистрированные, динамические) мы разобрали выше; именно оно определяет, какие порты закреплены за стандартными службами, а какие свободны под ваши приложения и временные соединения.
Работа портов:
Пример. Веб-сервер может «слушать» порт 80 для запросов по HTTP и порт 443 для запросов по HTTPS. Когда вы открываете веб-страницу, запрос перенаправляется на один из этих портов, исходя из выбранного протокола. Для безопасности администраторы управляют доступом к портам - блокируют их или разрешают соединения только с определённых IP - и отслеживают активность портов.
В установке безопасного HTTPS-соединения применяется протокол SSL/TLS. В рамках этого протокола между клиентом и сервером происходит обмен ключами для формирования надёжного канала связи. Основные этапы:
В TLS 1.3 (стандарт с 2018 года, его поддерживают все актуальные системы) клиент генерирует эфемерную пару ключей Диффи - Хеллмана прямо в ClientHello. Сервер отвечает своей парой, и из обмена получается общий секрет для симметричного шифрования сессии. Так что утверждение «клиент не создаёт пару ключей» устарело: в TLS 1.3 создаёт, причём обязательно. Серверный сертификат при этом по-прежнему используется для аутентификации - чтобы клиент убедился, что общается именно с тем хостом, с которым хотел.
Управляя портами на сервере, вы определяете, какие сервисы и приложения могут взаимодействовать с внешним миром через интернет. Открытый порт означает готовность сервера к приёму данных, закрытый - ограничивает доступ.
Подумайте о портах как о дверях в здании сервера: каждая дверь имеет свой номер и служит для определённой цели. Эти номера портов позволяют серверу различать и обрабатывать множество потоков данных одновременно.
Порты - это своего рода «адресные ячейки» на сервере, они направляют потоки данных к нужным приложениям. Так, общение через HTTP происходит через порт 80, а HTTPS использует порт 443.
TCP и UDP - два транспортных протокола, и оба используют порты. TCP устанавливает соединение (трёхстороннее рукопожатие), гарантирует доставку и порядок пакетов - идеален для веба, почты, SSH. UDP соединения не устанавливает: просто отправляет датаграммы. Это даёт меньшую задержку, поэтому UDP используют в DNS-запросах, VoIP, онлайн-играх и видеостриминге. «Менее стабилен» - не совсем корректная формулировка: UDP просто не берёт на себя контроль доставки, перекладывая его на приложение.
IP-адрес идентифицирует хост в сети, порт - конкретный процесс на этом хосте. Связка IP:порт называется сокетом - это и есть уникальная «точка входа» для сетевого соединения.
Порт 80 - «дверь» для стандартного веб-трафика (HTTP), а порт 443 используется для защищённого веб-трафика (HTTPS). Правильная настройка этих портов - гарантия безопасной и эффективной работы веб-серверов.
Когда говорят «порт у интернета», на самом деле имеют в виду способ, каким компьютеры и устройства понимают, к какой программе или службе отправлять данные. Представьте, что компьютер - это большое здание, а программы внутри - разные офисы. Порты - двери в эти офисы: пришедшие данные смотрят на номер порта, чтобы понять, в какой «офис» идти. Например, открывая веб-страницу, браузер обычно использует порт 80 или 443.
Порт - это программная абстракция, а не физический компонент, поэтому он не «изнашивается». Пока процесс, привязанный к порту, работает - порт активен. Перезапустили сервис - порт снова слушает. Вопрос долговечности здесь не про порт, а про стабильность самого сервера: аптайм зависит от качества железа, питания, охлаждения и грамотного администрирования. Серверы с дублированными блоками питания и ECC-памятью спокойно работают годами без перезагрузки - а вместе с ними и все их порты. Если вы только подбираете оборудование, полезно разобраться, как выбрать сервер для офиса с учётом требований к надёжности.
Если речь о физических разъёмах - сетевые порты (RJ-45, SFP/SFP+/SFP28) распаяны на материнской плате или на отдельных сетевых картах (NIC), которые ставятся в слоты PCIe. При сборке сервера для офиса важно заранее определить, сколько и каких сетевых интерфейсов понадобится. У стоечных серверов внешние порты (сеть, USB, VGA/DP, serial) выведены на заднюю панель, а в некоторых моделях - и на переднюю. Расположение зависит от форм-фактора: у 1U-серверов пространство ограничено, и часть портов может быть вынесена на дочерние платы (mezzanine-карты).
Это порт защищённого веб-трафика HTTPS (HTTP поверх TLS). Через него браузер открывает сайты с замочком в адресной строке, и данные между вами и сайтом шифруются.
Альтернативный HTTP-порт. Его используют, когда 80-й уже занят: для тестовых веб-серверов, прокси, панелей управления и приложений вроде Tomcat. Шифрования сам по себе не добавляет - это просто другой номер для HTTP.
Порт службы DNS, которая превращает доменные имена (example.com) в IP-адреса. Работает в основном по UDP, а для крупных ответов и переноса зон - по TCP. А если нужно не просто разобраться с портом, а поднять свою службу на нём, - установка DNS-сервера описана в отдельной статье.
Порт RDP - протокола удалённого рабочего стола Windows. Открывать его напрямую в интернет опасно: RDP - частая цель атак, доступ закрывают за VPN.
Поднимаете сервисы и закрываете порты на своём сервере?
Инженеры ITTELO подберут и соберут серверное оборудование под вашу нагрузку, настроят сеть и помогут подготовить инфраструктуру к ИБ-аудиту. Соберём и протестируем под задачу перед отгрузкой. На рынке серверов 11+ лет.


