Эксперты в подборе IT-оборудования
Порты — одна из тех тем, которые кажутся простыми, пока не придётся объяснять стажёру, почему его приложение не отвечает снаружи. Без понимания портов вы не настроите ни файрвол, ни проброс, ни даже банальный веб-сервер. Разберёмся, как это устроено.
Порт сервера — числовой идентификатор (от 0 до 65 535), привязанный к конкретному процессу или службе на определённом IP-адресе. Когда на машину прилетает пакет, ОС смотрит номер порта в заголовке и понимает, кому его отдать: веб-серверу на :80, SSH-демону на :22 или вашему кастомному API на :8443. Один IP — тысячи «дверей», каждая для своего сервиса. Если вы ещё на этапе выбора железа, начните с того, как выбрать сервер для офиса — от этого будет зависеть и набор сервисов, и количество портов, которые потребуется обслуживать.
Если вы подбираете железо под конкретную задачу — загляните в конфигуратор сервера. Там можно собрать конфигурацию под свои требования: от процессора и памяти до ОС и предустановленного софта.
Порты нужны, чтобы на одном IP-адресе уживались десятки сервисов. Веб, почта, DNS, мониторинг — всё работает параллельно, и каждый сервис слушает свой порт. Без этого механизма ОС просто не знала бы, какому процессу передать входящий пакет. Если вы задумались, как создать свой сервер для веб-сайта, — начните с планирования: какие порты открыть наружу, какие оставить только для localhost, и что закрыть файрволом.
Выбор оборудования для локальной сети — отдельная история, но логические порты там тоже фигурируют. Порт — это конечная точка связи, «дверь» для входящих и исходящих данных. У каждой двери свой номер и своё назначение: через одну ходит веб-трафик, через другую — почта, через третью — ваш VPN. Звучит просто, но когда портов сотни — легко запутаться. Давайте разложим по полочкам.
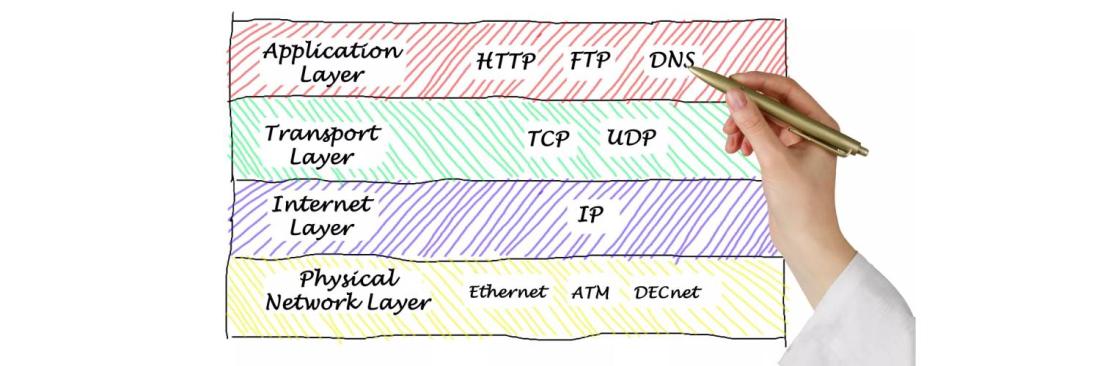
Сетевые порты — точки входа для соединений между устройствами. Каждый порт жёстко ассоциирован с протоколом: HTTP живёт на 80-м, HTTPS — на 443-м, SSH — на 22-м, FTP — на 20/21. Telnet (порт 23) формально ещё существует, но передаёт данные открытым текстом — используйте SSH вместо него. Когда будете покупать сервер, заранее продумайте, какие протоколы и порты вам понадобятся — от этого зависит и конфигурация файрвола, и выбор ОС.
Порт — конечная точка связи, которая позволяет данным перемещаться между различными программами или устройствами. Без портов серверы не могли бы взаимодействовать друг с другом, а также с клиентскими устройствами. Технически всего существует 65 535 портов, но не все они используются для одних и тех же целей. Они делятся на три категории: известные, зарегистрированные и динамические (частные). По умолчанию на сервере открыто только несколько портов для основных служб (SSH и HTTP). Другие могут быть открыты и закрыты по мере необходимости для конкретных приложений или в целях безопасности.
Каждый сетевой порт обозначается параметром, известным как номер, который варьируется от 1 до 65535. Некоторые значения портов зарезервированы для определенных приложений или протоколов. Например, порт 80 обычно используется для HTTP-трафика, а порт 443 — для HTTPS-трафика. Когда данные передаются по сети, они разбиваются на небольшие пакеты. Каждый из них содержит заголовок с информацией о пакете, включая номер порта назначения. Когда пакет прибывает в пункт назначения, ПК просматривает заголовок, чтобы определить, на какой порт он должен быть отправлен.
Сетевые порты обычно используются в различных приложениях, включая совместное использование файлов, онлайн-игры и видеоконференции. Одним из способов использования сетевых портов является потоковая передача мультимедиа (например, чтобы транслировать фильмы). Еще одно распространенное применение — обмен файлами. Многие одноранговые приложения, такие как BitTorrent, используют сетевые порты для облегчения обмена файлами между пользователями. Это позволяет загружать и выгружать файлы другим юзерам в той же сети.
Номера портов варьируются от 0 до 65535, причем первые 1024 порта — известные, зарезервированные для определенных служб. Когда речь заходит о сетевых протоколах, выделяют два основных типа: TCP (Transmission Control Protocol) и UDP (User Datagram Protocol).
TCP — протокол, ориентированный на соединение, который обеспечивает надежную передачу данных путем установления соединения между двумя устройствами. UDP, с другой стороны, является протоколом без соединения, который часто используется для приложений реального времени, таких как видеоконференции или онлайн-игры.
Таблица сетевых портов — важный инструмент для всех, кто работает в сфере ИТ. Она предоставляет полный обзор всех портов устройства и того, для чего они используются. Эта информация крайне важна для устранения неполадок в сети и обеспечения правильной конфигурации устройств.
Без таблицы портов бывает трудно определить, какие из них открыты, а какие закрыты, что может привести к уязвимостям безопасности и проблемам с производительностью. Необходимо регулярно сканировать свои устройства, чтобы выявить все открытые порты, которые не должны быть таковыми. Это поможет выявить уязвимости в системе безопасности и предотвратить несанкционированный доступ к сети.
Существует два типа портов, используемых в сети: открытые и закрытые. Первые — те, которые активны и могут принимать трафик, в то время как вторые неактивны.
Открытые порты доступны для сети и могут отвечать на запросы, обеспечивая передачу данных в систему и из нее. В отличие от них, закрытые по сути «заперты», и данные не могут проходить через них.
Настройка проброса портов, также известная как сопоставление или перенаправление, необходима для обеспечения доступа внешних устройств или служб к ресурсам домашней сети. Это простой процесс, который заключается в открытии портов на маршрутизаторе и перенаправлении трафика на определенное устройство в сети. Чтобы начать работу необходимо определить устройство, на которое стоит перенаправить, и порты, которые следует открыть. Эта информация обычно содержится в документации к устройству.
TCP и UDP — конечные точки связи, которые позволяют различным устройствам и приложениям в сети соединяться друг с другом. Эти порты обеспечивают передачу данных между устройствами (от веб-страниц до электронной почты и цифровых носителей). TCP (Transmission Control Protocol) используются для надежной, ориентированной на сообщения связи, обеспечивает правильное получение данных и гарантирует отправку пакетов в правильном порядке. UDP (User Datagram Protocol) используются для пакетно-ориентированной связи в реальном времени. Они считаются оптимальными для сценариев, в которых скорость важнее полноты, таких как онлайн-игры, видеоконференции и потоковое мультимедиа.
Пакет данных — единица, которая передается через интернет или другую сеть. Они содержат информацию, позволяющую доставить их по назначению, например IP-адрес отправителя и получателя, размер пакета и другие метаданные. Одним из важных элементов, содержащихся в пакете данных, является заголовок. Он содержит информацию, которая необходима принимающему компьютеру для правильной обработки, например, тип данных, отчет о проверке ошибок. Заголовок обычно является первой частью пакета, поэтому используется маршрутизаторами и другими сетевыми устройствами для определения места отправки.
Диапазон портов — ряд портов, обозначенных от начала до конца, в котором указаны различные компоненты, входящие в него. Понимание диапазонов является важной частью сетевой безопасности. Они делятся на три группы, включая известные, зарегистрированные и динамические или частные. Известные порты нумеруются от 0 до 1023 и обычно предназначены исключительно для использования в операционных системах Unix или Linux. Зарегистрированные имеют номера от 1024 до 49 151 и используются несколькими приложениями. Динамические или частные порты имеют номера от 49 152 до 65 535 и обычно не используются клиентскими приложениями.
Порт — адрес «двери» на конкретной машине, протокол — правила, по которым через эту дверь идёт общение. Одно без другого не работает: порт 443 бесполезен, если на нём не крутится сервис, говорящий по HTTPS.
В список портов входят:
Каждый из этих портов необходим для выполнения различных сетевых операций.
Порт иногда фигурирует прямо в URL — через двоеточие после хоста: http://example.com:8080/api. Если порт не указан, браузер подставляет дефолтный: 80 для HTTP, 443 для HTTPS. Это удобно при разработке и отладке: подняли тестовый сервер на :3000, кинули ссылку коллеге — он сразу попадает куда нужно. А вот в продакшене нестандартные порты в URL — скорее признак того, что перед сервисом нет реверс-прокси.
Есть множество причин, по которым необходимо просмотреть список используемых портов на сервере. Для этого существует несколько способов:
netstat -an покажет все соединения и слушающие порты. Фильтрация: netstat -an | find ":443" — выведет только HTTPS-соединения. Если хотите сразу видеть, какой процесс занял порт, добавьте флаг -b (потребуются права администратора): netstat -anb.netstat считается устаревшей — вместо неё используйте ss: команда ss -tlnp покажет все TCP-порты в режиме прослушивания вместе с PID процесса. Работает быстрее, особенно на нагруженных серверах с тысячами соединений.netstat с процессами. Либо используйте встроенный «Монитор ресурсов» (resmon) — вкладка «Сеть» → «Прослушивающие порты» показывает всё наглядно.
Каждый открытый порт — потенциальный вектор атаки. Ботнеты непрерывно сканируют диапазоны IP, и «забытый» открытый порт с непатченным сервисом находят за часы, а не за дни. Именно поэтому важно знать, как подготовить серверную инфраструктуру к ИБ-аудиту — аудит выявит уязвимые порты и незащищённые сервисы до того, как это сделают злоумышленники. Базовая гигиена: закройте всё, что не используется; вынесите управление (SSH, RDP) на нестандартные порты или спрячьте за VPN; настройте fail2ban или аналог для защиты от брутфорса. На Linux — ufw или nftables, на Windows — встроенный Windows Firewall with Advanced Security. Регулярно проверяйте, что слушает ваш сервер снаружи — хотя бы через nmap с внешней машины.
Проверить доступность портов на сетевых устройствах полезно при устранении проблем с подключением или определении того, работает ли определенная служба.
Для этого есть несколько способов:
ping проверяет доступность хоста через ICMP, а не конкретного порта. Если хост отвечает на ping — это значит лишь то, что машина жива и ICMP не заблокирован. О состоянии портов ping ничего не скажет.telnet 192.168.1.10 443 — если соединение установилось, порт слушает. Telnet-клиент в Windows 10/11 выключен по умолчанию (включается через «Компоненты Windows»). Альтернатива — curl -v telnet://192.168.1.10:443 или PowerShell: Test-NetConnection -ComputerName 192.168.1.10 -Port 443.nmap -p 443 192.168.1.10. Диапазон: nmap -p 1-1024 192.168.1.10. С флагом -sV Nmap ещё и определит версию сервиса на порту — полезно при аудите.
Специалисты компании ittelo.ru помогут подобрать подходящее оборудование для сервера, настроить порты и объяснить их суть работы. При любых сложностях обращайтесь к нам!