
Эксперты в подборе IT-оборудования
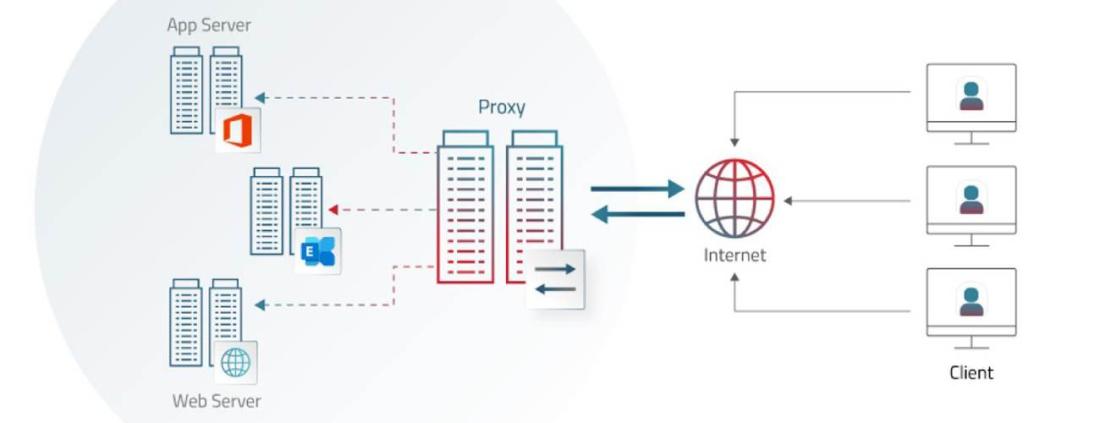
Прокси-сервер - это посредник между клиентом и сервером: запрос сначала приходит на него, и уже он обращается к цели от своего имени. Дальше начинается развилка, из-за которой в разговорах и возникает половина путаницы. Прямой прокси стоит на стороне пользователей и решает, куда им можно ходить. Обратный прокси стоит перед вашими серверами и решает, как распределить входящие запросы. Задачи разные, оборудование разное, и настраивают их разные люди.
Технически оба делают одно и то же - принимают запрос и передают дальше от своего имени. Разница в том, с какой стороны они стоят и чьи интересы обслуживают.
| Прямой прокси (forward) | Обратный прокси (reverse) | |
|---|---|---|
| Где стоит | между пользователями и интернетом | между интернетом и вашими серверами |
| Кого обслуживает | клиентов | серверы |
| Кто про него знает | клиент настроен на прокси | клиент думает, что общается с самим сайтом |
| Зачем | контроль доступа, фильтрация, кеш, логи | балансировка, терминация TLS, защита бэкендов |
| Чем делают | Squid, реже nginx | nginx, HAProxy |
| Кто настраивает | системный администратор сети | администратор приложения или инфраструктуры |
Проще всего запомнить так: прямой прокси защищает интернет от ваших пользователей и ваших пользователей от интернета, а обратный защищает ваши серверы от интернета.
В корпоративной сети прямой прокси закрывает четыре задачи.
Контроль доступа. Через прокси видно, кто и куда ходит, и можно задать правила: этой группе можно всё, этой - только рабочие ресурсы, эту категорию сайтов не пускать никому. Правила привязываются к учётным записям, а не к IP-адресам рабочих мест, если прокси умеет аутентификацию через каталог.
Фильтрация. Прокси проверяет адреса по спискам и режет доступ к известным вредоносным и фишинговым ресурсам до того, как туда попадёт браузер. Это не антивирус и не заменяет защиту на рабочих местах, но один слой в обороне добавляет.
Логирование. Журнал прокси отвечает на вопрос «кто скачал этот файл» и «откуда пришёл заражённый архив». Без него разбор инцидента упирается в догадки.
Кеширование. Исторически это была главная причина ставить прокси: одна и та же страница скачивалась один раз и раздавалась всем. Сегодня выигрыш заметно меньше - почти весь веб ушёл на HTTPS, а содержимое стало динамическим, и кешировать в общем случае нечего. Реальная польза осталась там, где много одинакового статического трафика: обновления операционных систем, дистрибутивы, репозитории пакетов.
Отдельно стоит назвать сценарий, ради которого прокси чаще всего ищут частные пользователи, - подмена видимого адреса и обход ограничений доступа. Технически это работает, потому что внешний ресурс видит адрес прокси, а не ваш. К корпоративной инфраструктуре эта задача отношения не имеет, и дальше речь пойдёт не о ней.
Обратный прокси - это то, что стоит первым на пути входящего запроса к вашему приложению. Обычно nginx или HAProxy.
Балансировка нагрузки. Запросы распределяются между несколькими серверами приложения. Если один узел выпал, трафик уходит на живые, и пользователь этого не замечает. Как выбрать алгоритм и настроить проверку серверов, рассказано в статье про балансировщик нагрузки.
Терминация TLS. Шифрование снимается на прокси, а до серверов приложения трафик идёт внутри доверенного сегмента. Сертификат живёт в одном месте, а не на каждом узле, и продлевать его надо тоже в одном месте.
Кеш статики. Картинки, скрипты и стили отдаёт прокси, не тревожа приложение. Здесь кеширование по-прежнему работает отлично, в отличие от кеша на прямом прокси. По тому же принципу, только в масштабе страны, работают кеширующие узлы CDN.
Защита бэкендов. Серверы приложения не смотрят в интернет напрямую: у них нет публичных адресов, и достучаться до них можно только через прокси. Заодно на нём удобно ограничивать частоту запросов и резать заведомо мусорный трафик.
Для небольшой инфраструктуры обратный прокси часто оказывается первым шагом к отказоустойчивости: одна машина перед двумя серверами приложения уже даёт возможность обновлять их по очереди без остановки сервиса.

Эти три вещи путают чаще всего, поэтому в таблице сразу три участника - к прокси и VPN добавлен NAT, который делает похожую на первый взгляд работу.
| Прокси | VPN | NAT | |
|---|---|---|---|
| Уровень работы | приложение (HTTP, SOCKS) | сетевой, туннель | сетевой, на маршрутизаторе |
| Что охватывает | трафик приложений, которые на него настроены | весь трафик устройства | весь исходящий трафик сети |
| Шифрование | не входит в задачу | да, туннель шифруется | нет |
| Настраивается | в браузере, в системе или политикой | клиентом VPN на устройстве | на маршрутизаторе, прозрачно |
| Типичная задача | контроль доступа и фильтрация в организации | удалённое подключение к сети компании | вывод внутренней сети в интернет через один адрес |
Главное различие с VPN - в шифровании и охвате. VPN поднимает шифрованный туннель и заворачивает в него весь трафик устройства, поэтому его и используют для удалённой работы: сотрудник дома оказывается как бы внутри офисной сети. Прокси шифрование не даёт, работает на уровне приложений и настраивается точечно.
Оговорка, которую часто пропускают: шифрование туннеля не означает, что провайдера VPN никто не видит и что он ничего не пишет в журналы. Ведёт ли он логи и что с ними делает, определяется его политикой, а не самой технологией. То же верно и для прокси: вы добавляете в цепочку ещё одну сторону, которая видит ваш трафик.
Классифицируют по тому, что прокси сообщает о себе и о клиенте принимающей стороне.
| Тип | Сообщает, что он прокси | Передаёт адрес клиента |
|---|---|---|
| Прозрачный (transparent) | да | да |
| Анонимный (anonymous) | да | нет |
| Искажающий (distorting) | да | подставляет чужой |
| Элитный (high anonymity) | нет | нет |
Прозрачный прокси интересен корпоративной сети больше остальных, и по причине, далёкой от анонимности: его не надо прописывать на клиентах. Трафик заворачивается на него на маршрутизаторе, и пользователь вообще не знает о его существовании. Для парка из сотни рабочих мест это экономит массу времени на настройке.
Остальные три градации относятся к сценариям, где важно скрыть источник запроса. В инфраструктуре компании они обычно не нужны.
Отдельно от этой шкалы стоят различия по протоколу: HTTP-прокси понимает веб-трафик и умеет работать с ним осмысленно, SOCKS - более низкоуровневый, пропускает любой TCP-трафик, но и разбирать его содержимое не умеет.
Выбор небольшой, и упирается он в один вопрос: прямой вам нужен прокси или обратный.
| Решение | Роль | Сильная сторона | Где обычно встречается |
|---|---|---|---|
| Squid | прямой прокси | развитый контроль доступа, категории, кеш, подробные журналы | офисные сети, учебные заведения |
| nginx | обратный, реже прямой | универсальность: и прокси, и веб-сервер, и отдача статики | сайты и веб-приложения |
| HAProxy | обратный прокси | балансировка на больших объёмах соединений | нагруженные сервисы, кластеры |
На практике комбинация выглядит так: Squid смотрит наружу и управляет тем, куда ходят сотрудники, а nginx или HAProxy стоят внутри перед приложениями. Это две независимые задачи, и решать их одним инструментом обычно неудобно, хотя