Эксперты в подборе IT-оборудования
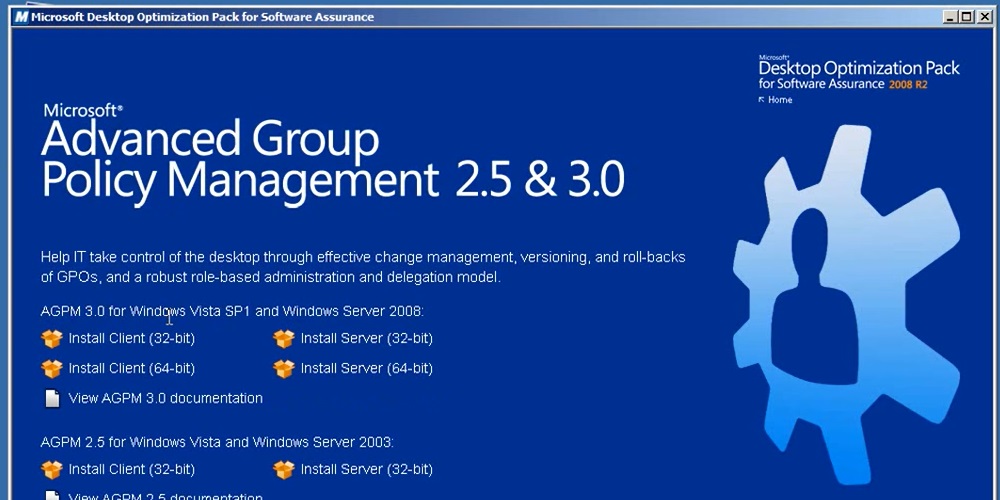
Advanced Group Policy Management, расширенное управление политиками групп, это классический (ему уже около 12 лет, но он остается актуальным) инструмент, использующийся для контроля и защиты GPO (Group Policy). На многих предприятиях политики групп контролируют чуть ли не каждый аспект и область в сетевом окружении, так что надежности в их отношении мало не бывает!
Среди угроз вашим политикам -
Наверное, не было на свете системного администратора, который хоть бы раз ни ошибся с настройкой в GPO. Естественно, многие из этих ошибок могли нанести или же нанесли реальный ущерб сети, чему не раз помогли отсутствие возможности отмены внесенных изменений и сохранения, а также редактирование объекта групповой политики по умолчанию.
Поэтому появился AGPM! Его основные функции:
Однако это - далеко не все, что получит владелец AGPM.
AGPM входит в специальный пакет MDOP или Microsoft Desktop Optimization Pack - получить его можно при активной подписке MS, MSDN или Software Assurance. Его главное назначение - упростить развертывание приложений, настройку окружения и экстренного восстановления системы после поломки.
Основные компоненты AGPM это:
Сначала служба должна быть установлена на сервер, на котором будет храниться архив GPO. Надеемся, даже упоминать о том, что хранилище должно быть надежным и постоянно проходить резервное копирование, не надо; в остальном можно устанавливать даже и на контроллер домена - рассчитывайте решение под себя. В идеале все права на использование AGPM должны принадлежать исключительно учетке, которая указывается при инсталляции.
Клиент службы устанавливается на любую машину, на которой запускается «Управление групповой политикой» - обязателен также и доступ к серверу по порту TCP (по умолчанию 4600). Через «Управление групповой политикой» производится и работа с AGPM, пункт "Изменения управления"; чтоб перевести все групповые политики под управление AGPM, достаточно найти их во вкладке "Неуправляемые" в "Содержании" и сконвертировать.
После этого работу можно вести уже через вкладку "Управляемые" (логично, не так ли?): извлекаем объект политик из репозитория, редактируем, возвращаем. Так легче вести совместную работу, удобнее вести журнал, можно комментировать каждую операцию. Ничего нового для мира IT - очень похоже на механизмы совместной разработки вроде Git, только вместо совместной разработки совместное администрирование.
Из любой существующей политики можно делать шаблон, который затем можно использовать множество раз. Также с ними можно работать без применения, прямо в архиве, после чего уже разворачивать в рабочую среду.
В AGPM нужно будет создавать пользователей, настраивать почтовый сервер для рассылки им оповещений и обеспечивать их правами - полными, правами проверяющего (есть доступ к отчетам и просмотру объектов GPO), редактора (может создавать объекты политик) и модератора (может созданные объекты применять).
В случае какой-то накладки можно откатываться на предыдущие версии GPO посредством журнала, где можно найти все состояния и действия над объектами.
Вот таков минимум по применению классического инструмента управления групповыми политиками AGPM! Подробнее о нем можно узнать из документации, которая входит в установочный пакет, или же из серии статей AGPM Production GPOs (under the hood).